Polecenia systemu Linux przydatne w testach penetracyjnych
W testach penetracyjnych niezwykle przydatna jest znajomość poleceń systemu Linux, między innymi podczas rekonesansu, enumeracji, eskalacji uprawnień i raportowania.
Poniżej znajduje się zestaw najważniejszych poleceń i technik przydatnych w codziennej pracy.
1. Struktura systemu plików
Zanim wydasz jakiekolwiek polecenie, warto poznać układ kluczowych katalogów:
/– główny katalog (root) całego systemu./home– katalogi domowe użytkowników./etc– pliki konfiguracyjne (kluczowe źródło informacji przy enumeracji)./var/log– logi systemowe i aplikacji (nieocenione podczas rekonesansu)./tmp– katalog z prawami do zapisu dla wszystkich (world-writable), częste miejsce zapisu payloadów i skryptów./root– katalog domowy administratora (root)./proc– wirtualny system plików z informacjami o działających procesach i jądrze./opt– oprogramowanie firm trzecich (często z błędnymi uprawnieniami lub podatnościami).
2. Poruszanie się i wyszukiwanie
Podstawowa nawigacja oraz lokalizowanie interesujących plików konfiguracyjnych:
pwd
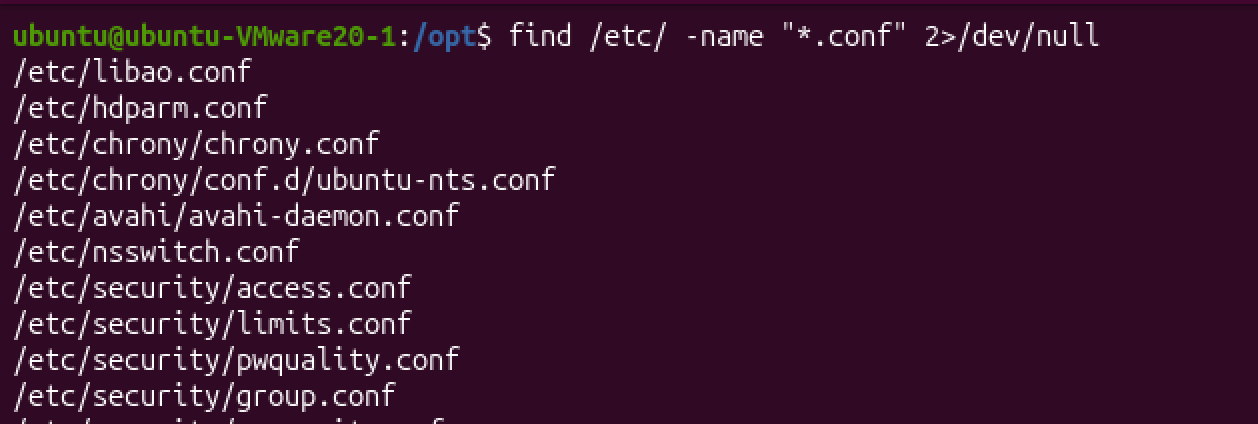
find / -name "*.conf" 2>/dev/null
Przykładowy wynik wyszukiwania:
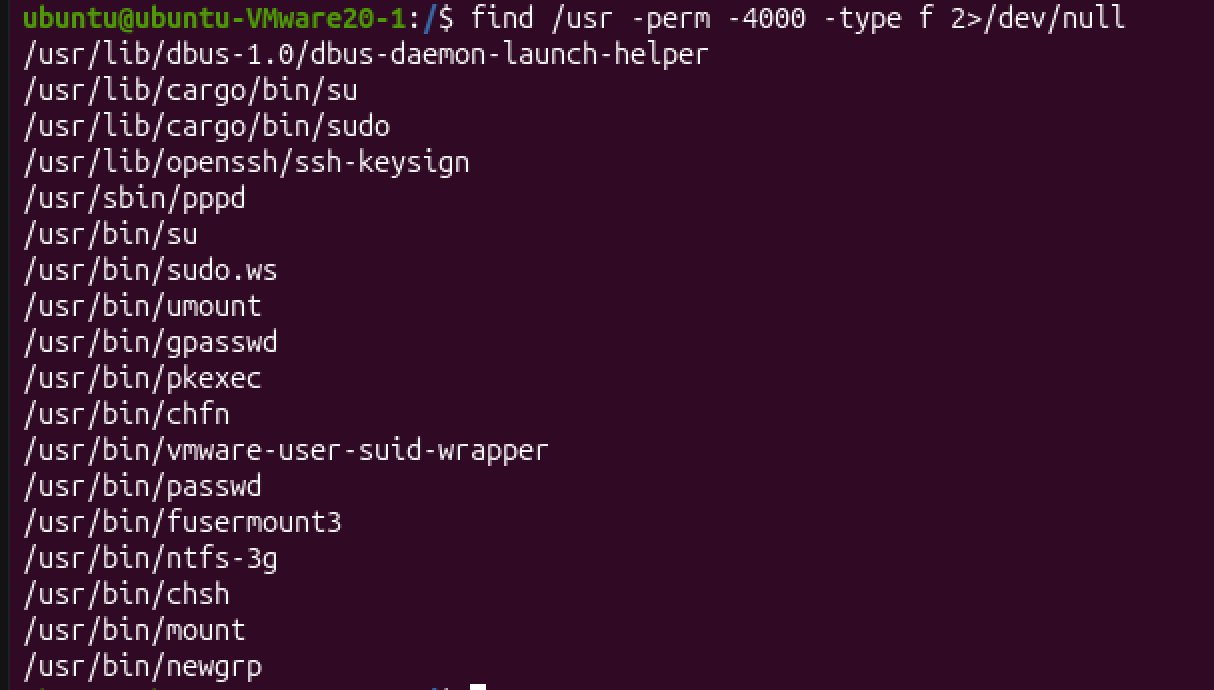
Wyszukiwanie binariów z bitem SUID
Jedna z podstawowych technik poszukiwania wektorów eskalacji uprawnień:
find / -perm -4000 -type f 2>/dev/null
Przykładowy wynik:
3. Odczyt i edycja plików
Podgląd zawartości, edycja oraz monitorowanie logów na żywo:
Polecenie tail -f pozwala śledzić dopisywane linie w czasie rzeczywistym – przydatne np. podczas testowania prób logowania lub obserwacji reakcji systemu na payload.
4. Uprawnienia plików
Struktura uprawnień w Linuksie to fundament bezpieczeństwa systemu:
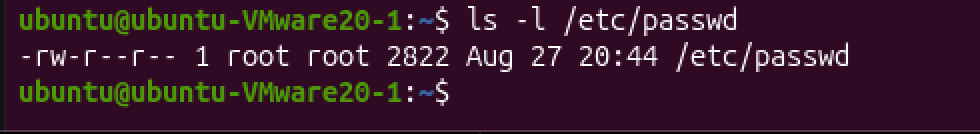
Rozbicie uprawnień rwxr-xr--:
rwx– właściciel (odczyt, zapis, wykonanie),r-x– grupa (odczyt, wykonanie),r--– pozostali użytkownicy (tylko odczyt).
5. Identyfikacja użytkownika i uprawnień sudo
Po uzyskaniu powłoki pierwszym krokiem jest sprawdzenie własnego kontekstu i uprawnień:
whoami
id
sudo -l # sprawdzenie uprawnień bieżącego użytkownika do wykonywania poleceń z prawami roota
6. Działające procesy
Przegląd uruchomionych usług pozwala zidentyfikować aktywne procesy w tle:
ps aux
top
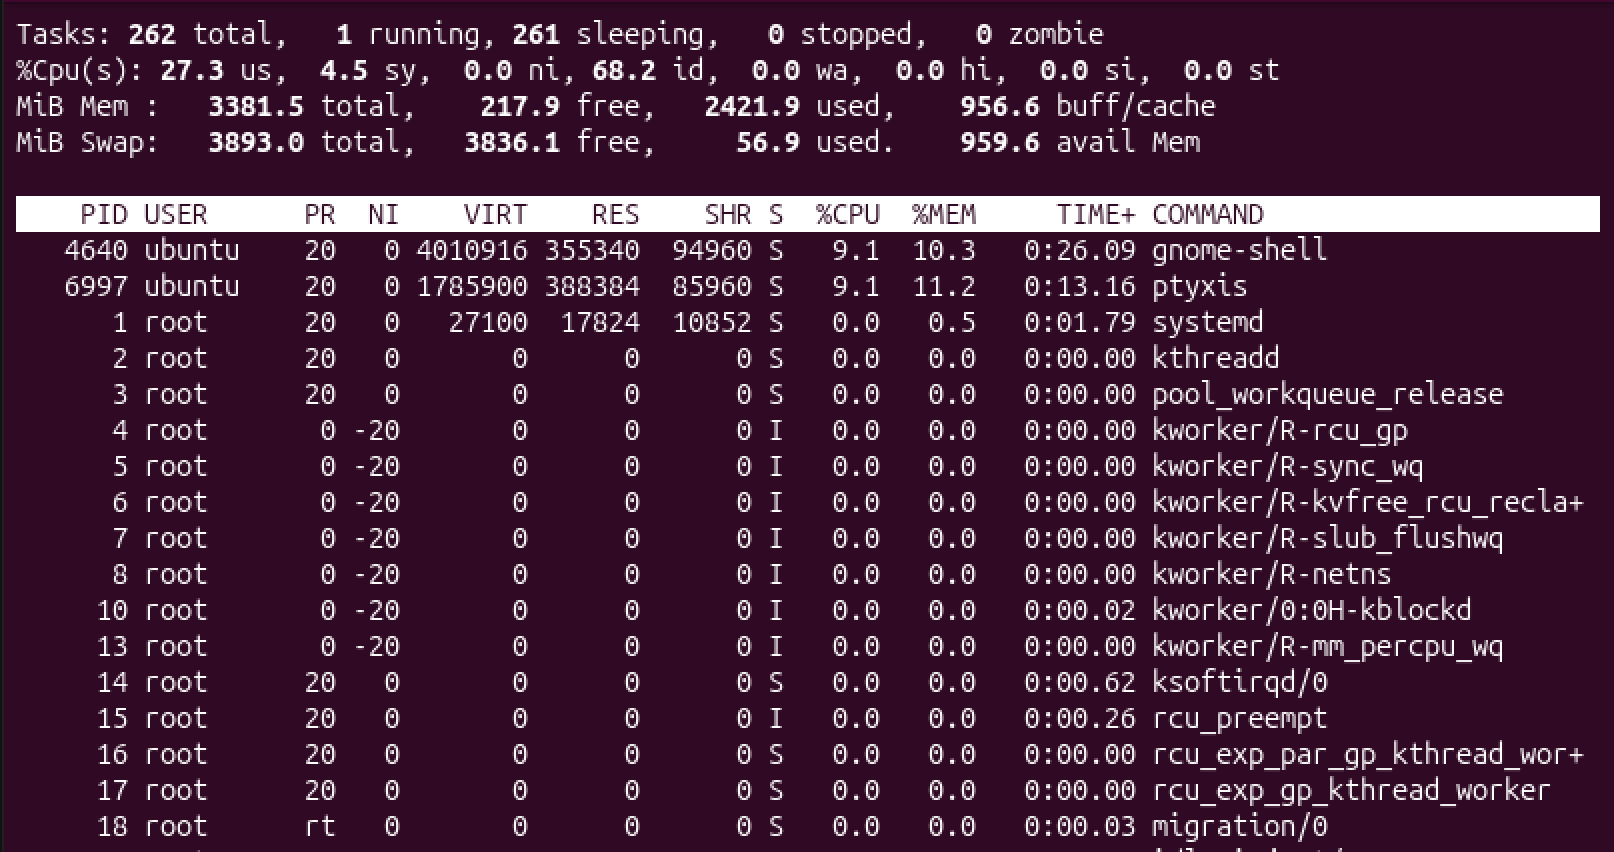
Pozwala to ustalić, jakie mechanizmy obronne lub usługi bazodanowe działają w systemie.
7. Analiza sieci i portów
Sprawdzenie adresacji oraz otwartych portów nasłuchujących:
ip a # wyświetla adresy IP i konfigurację interfejsów sieciowych
ss -tulnp # wyświetla porty nasłuchujące (TCP/UDP) wraz z powiązanymi procesami
8. Filtrowanie informacji (grep, cut, awk)
Szybkie przeszukiwanie dużych zbiorów danych i logów:
grep -r "password" /var/www/ 2>/dev/null
cat /etc/passwd | grep -v nologin | cut -d: -f1
Ułatwia to odnalezienie haseł w plikach konfiguracyjnych lub wyodrębnienie listy użytkowników z aktywną powłoką.
Warto przećwiczyć te polecenia w środowiskach laboratoryjnych (np. na maszynach TryHackMe lub Hack The Box).